ビットコイン初のハードウェアウォレットの物語
Table of contents
ビットコインの登場により、デジタル資産が価値と注目を集め始める中で、安全な保管ソリューションの必要性が生まれました。初期のユーザーは、プライベートキーをインターネットに接続されたデバイスに保管することがハッキングのリスクにさらされることをすぐに理解しました。この脆弱性が、プライベートキーをオフラインで保管するために設計された物理的なデバイスであるハードウェアウォレットの開発を促しました。この分野の先駆者の一つがビットコイン初のハードウェアウォレットであり、これは今日の暗号通貨保管におけるセキュリティ基準の基礎を築きました。その歴史を理解することで、ビットコインのセキュリティがどのように進化し、なぜハードウェアウォレットがデジタル資産の保護において信頼され続けているのかを知ることができます。
ビットコイン初のハードウェアウォレットとは何で、なぜ作られたのか?
ビットコイン初のハードウェアウォレットは、初期のビットコイン利用者が直面した増大するセキュリティ課題に対応するために登場しました。ハードウェアウォレットが登場する前は、ユーザーはプライベートキーをコンピュータやスマートフォンのソフトウェアウォレットに保存しており、マルウェアやフィッシング攻撃に対して脆弱でした。
初期のハードウェアウォレットの目的は以下の通りです:
- プライベートキーをオフラインで保管し、インターネットベースの脅威から守ること。
- キーを公開せずに安全にトランザクションに署名できるようにすること。
- ビットコインの保有を安全に管理するためのユーザーフレンドリーなインターフェースを提供すること。
最も初期のハードウェアウォレットプロジェクトの一つは、独立してプライベートキーを生成・保管できる物理的なデバイスを求めたビットコイン愛好家のグループによって設計されました。最初は商業的に大量生産されていませんでしたが、これらのプロトタイプが後のTrezorやLedgerのような製品の基盤となりました。
ビットコイン初のハードウェアウォレットは技術的にどのように機能したのか?
基本的に、初のハードウェアウォレットはプライベートキーをインターネット環境から隔離することで機能しました。その技術設計には以下が含まれます:
- キーの生成と保管を担当するセキュアなマイクロコントローラーチップ。
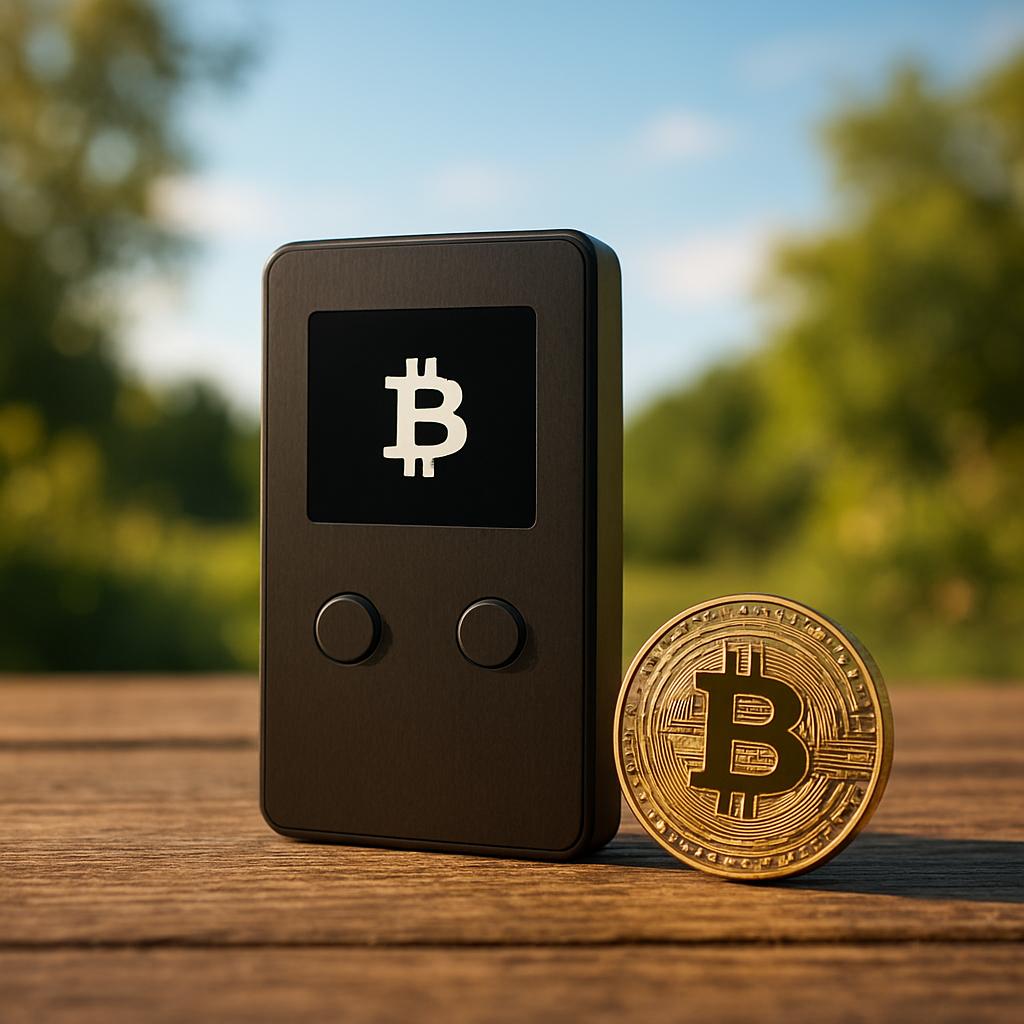
- トランザクションの詳細を確認するためのシンプルなディスプレイとボタンインターフェース。
- プライベートキーを外部に晒すことなく、内部でビットコイントランザクションに署名するファームウェア。
ユーザーはUSBなどのインターフェースを通じてハードウェアウォレットをコンピュータに接続します。トランザクションの承認が必要な場合、署名されていないトランザクションデータがデバイスに送られ、ユーザーは表示された詳細を確認します。承認すると、ウォレットは内部に保管されたプライベートキーでトランザクションに署名し、署名済みトランザクションをコンピュータに返送してビットコインネットワークに送信します。
このプロセスにより、プライベートキーはハードウェアウォレットの安全な環境から一切出ることがなく、マルウェアやハッキングによる盗難リスクが大幅に減少しました。
初期のハードウェアウォレット開発者が直面した課題は何か?
初のハードウェアウォレットの開発には多くの困難が伴いました:
- セキュリティと使いやすさの両立: 高度なセキュリティ対策とユーザーフレンドリーな操作性を両立させるのは困難でした。初期のプロトタイプはインターフェースが限られており、非技術者には使いにくいものでした。
- 製造コスト: 初期のデバイスは設計・製造コストが高く、限られた愛好家のみにしか普及しませんでした。
- 業界標準の欠如: 広く受け入れられたプロトコルやベストプラクティスが存在しなかったため、開発者はセキュリティ機能を一から革新する必要がありました。
- ユーザーの懐疑心: 多くの初期ビットコインユーザーは、自分たちが十分に理解していない物理デバイスにプライベートキーを預けることに懐疑的でした。
これらの障害にもかかわらず、初期の開発者たちの粘り強さが、ハードウェアウォレットがビットコインのセキュリティを革新する可能性を示す製品の誕生につながりました。
ビットコイン初のハードウェアウォレットは今日の市場にどのような影響を与えたのか?
ビットコイン初のハードウェアウォレットの革新は、暗号通貨のセキュリティに焦点を当てた活発な産業の基盤を築きました。その影響は以下のように見られます:
- 現代デバイスへのインスピレーション: Ledger、Trezor、KeepKeyなどの企業は、オフラインでのプライベートキー保管と安全なトランザクション署名のコンセプトを基に製品を開発しました。
- セキュリティ意識の向上: ハードウェアウォレットの成功は安全なキー管理の重要性を浮き彫りにし、取引所やユーザーにより良い慣行の採用を促しました。
- セキュリティ基準の確立: 初期の設計は、セキュアチップの使用やオープンソースファームウェアなどの業界標準の形成に寄与しました。
- 利用ケースの拡大: ビットコイン以外にも、ハードウェアウォレットは複数の暗号通貨や分散型金融(DeFi)アプリなどをサポートするようになりました。
初のハードウェアウォレットは、物理的なセキュリティとデジタルの利便性が共存できることを証明し、暗号エコシステム全体で安全な保管ソリューションの普及を促しました。
初のハードウェアウォレットを今日のモデルと比較した際の特徴は何か?
基礎的なものでしたが、初のハードウェアウォレットは現代のデバイスに比べて機能がシンプルでした:
- 基本的なユーザーインターフェース: 小さな画面と物理ボタンでトランザクションの確認を行っていたが、タッチスクリーンやアプリ連携はありませんでした。
- 限定的な接続性: 通常はUSB接続のみで、Bluetoothやワイヤレス接続はありませんでした。
- 単一通貨対応: 主にビットコインに特化しており、アルトコインやトークンのサポートはありませんでした。
- ファームウェアアップデート: 初期のデバイスはファームウェアのアップデート機能が限られているか存在せず、バグのリスクが高かったです。
対照的に、現代のハードウェアウォレットは以下を提供しています:
- 数百のトークンに対応するマルチカレンシーサポート。
- BluetoothやUSB接続。
- タッチスクリーンディスプレイや専用モバイルアプリによる使いやすさの向上。
- セキュリティ脆弱性を修正する定期的なファームウェアアップデート。
- リカバリーシードフレーズやマルチシグウォレットのサポート。
これらの進歩は初のハードウェアウォレットの先駆的な取り組みを土台にしており、暗号資産の保管をより安全かつ便利にしています。
よくある質問
最初のビットコインハードウェアウォレットは何と呼ばれていたのですか?
最も初期のビットコインハードウェアウォレットには商業的なブランド名はなく、多くは開発者やビットコイン愛好家による実験的なデバイスでした。最初に広く認知された商業用ハードウェアウォレットは2014年に発売されたTrezorで、このコンセプトを普及させました。
ハードウェアウォレットはどのようにしてビットコインのプライベートキーを保護するのですか?
ハードウェアウォレットはプライベートキーを安全なチップ内に保管し、接続されたコンピュータやインターネットにキーを一切晒しません。トランザクションはデバイス内で署名されるため、プライベートキーが外部に出ることなく、マルウェアやハッキングから守られます。
ビットコイン初のハードウェアウォレットは現在でも使えますか?
ビットコイン初のハードウェアウォレットのオリジナルプロトタイプは一般的に時代遅れで、現代のセキュリティ機能を欠いています。現在のハードウェアウォレットはより強力な保護、多通貨対応、ファームウェアアップデート機能を備えており、安全な保管にはより適しています。
なぜハードウェアウォレットはソフトウェアウォレットより安全とされるのですか?
ハードウェアウォレットはプライベートキーをオフラインに保ち、ウイルスやハッキングに脆弱なインターネット接続デバイスから隔離します。一方、ソフトウェアウォレットはコンピュータやスマートフォンにキーを保存し、マルウェア、フィッシング攻撃、デバイスの盗難によって危険にさらされる可能性があります。